使用 Check Point FireWall-1 运行仿真
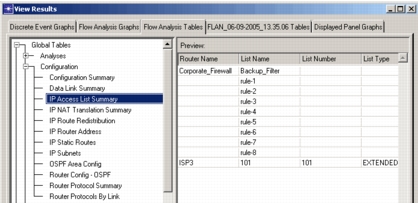
支持针对包含 FireWall-1 的网络模型运行 DES 和 Flow Analysis。仿真利用 NAT 和反欺骗规则帮助你验证网络的安全性。图 124展示了在对下图所示网络模型运行 Flow Analysis 之后的 IP Access List Summary 表。
图 123:包含 FireWall-1 的网络模型
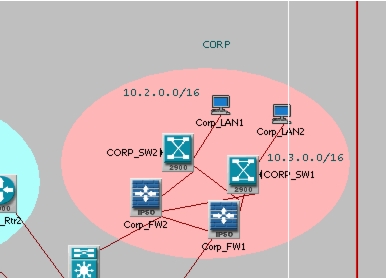
图 124:Flow Analysis 表——访问列表汇总
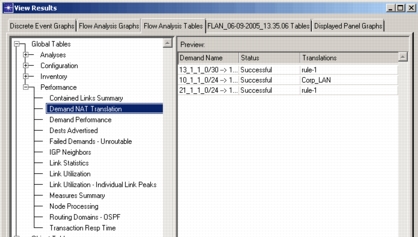
下图展示了包含若干需求上成功 NAT 详细信息的 Flow Analysis 表。该分析显示了需求的原始与转换后的源地址和目的地址,以及转换模式。
图 125:Flow Analysis 表 - NAT
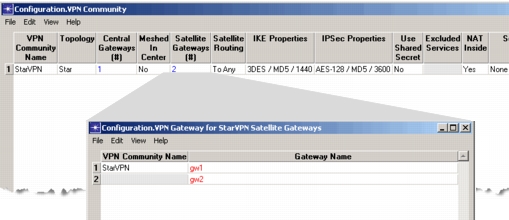
VPN 有两种报告可用:VPN Community 和 VPN Domain。如图 126所示的 VPN Community 报告允许你下钻到已配置的各个 VPN 社区,并查看哪些网关属于该社区。
图 126:Flow Analysis 表——VPN
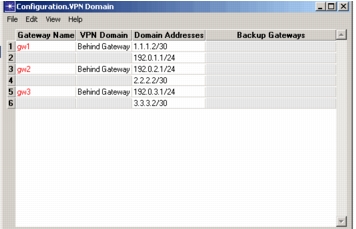
如图 127所示的 VPN Domain 报告显示了每个 VPN 网关中包含在 VPN 中的接口地址。
图 127:Flow Analysis 表——VPN Domain
通过在网络模型中创建安全需求,你可以针对该模型运行审计,以发现防火墙安全规则库中的任何不足。
图 128:安全分析报告
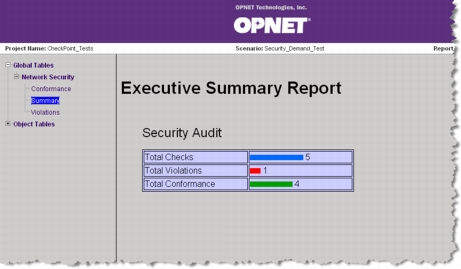
如下图所示的 Flow Analysis Web 报告可以为你提供详细的管理报告,其中包含 IP NAT Translation Summary 等信息。
图 129:Flow Analysis Web 报告