FireWall-1 的 Global Properties 支持
在 FireWall-1 上配置安全策略时,管理员在 Policy > Global Properties 中设置全局属性。这些属性规定了 FireWall-1 处理所有经过防火墙的通信时所采用的一些固定方式。FireWall-1 根据这些属性的值在安全规则库中创建规则。
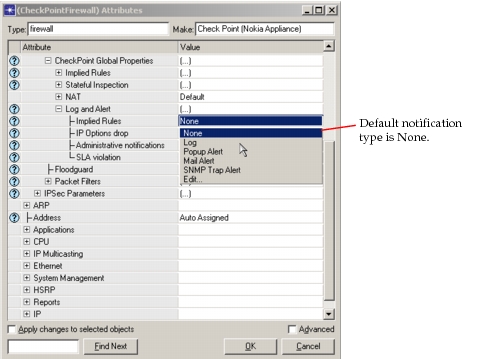
每个受支持的全局属性都映射到一个复合属性。这些属性位于 Security > Firewall Parameters > CheckPoint Global Properties 中,如下图所示。
图 96:受支持的全局属性
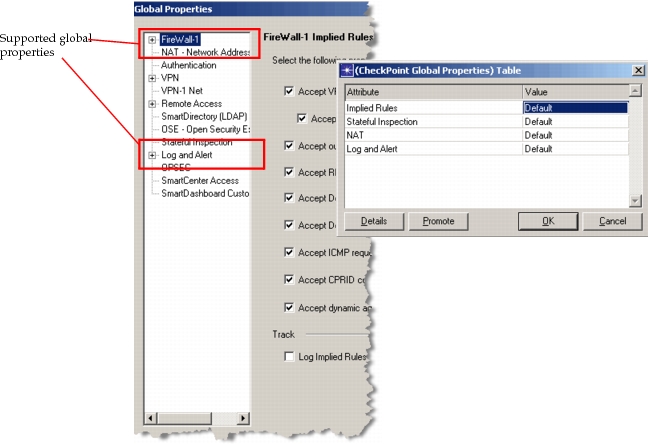
该表中的每一行还包含更多属性,对应 FireWall-1 中的特定全局属性。这些复合属性在以下小节中有进一步说明。
隐式规则(Implied Rules)
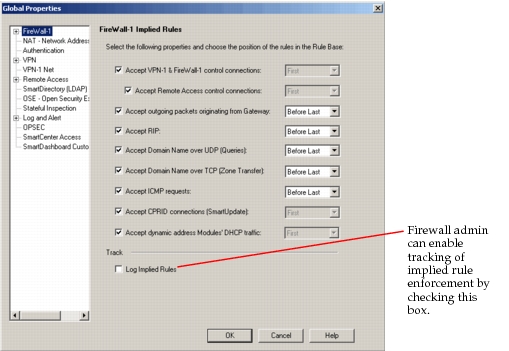
FireWall-1 中隐式规则的配置规定了防火墙通常允许哪些类型的流量,并定义了每条规则的应用顺序。例如,防火墙管理员可以指定允许 ICMP 请求为“Before Last”(在最后一条之前)。这意味着在执行完所有其他隐式规则和显式定义的规则之后、在执行安全规则库的最后一条规则之前,执行该隐式规则。这样,管理员就可以在规则库中更靠前的位置定义更具体的规则(即拒绝来自特定网络的 ICMP 请求)。
此时会出现 FireWall-1 的 Implied Rules 对话框,如下图所示。
图 97:FireWall-1 中的隐式规则
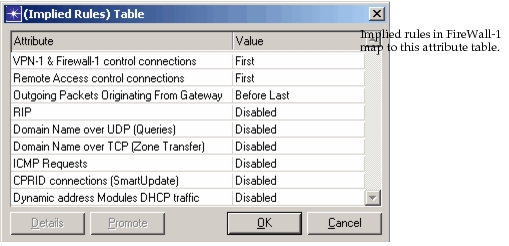
FireWall-1 隐式规则中定义的属性映射到复合属性“Implied Rules”,如图 98所示。FireWall-1 中的每条隐式规则都映射到一个对应的属性。
图 98:隐式规则
如果在图 97所示的对话框中勾选“Log Implied Rules”以启用跟踪,则在 Security > Firewall Parameters > CheckPoint Global Properties > Log and Alert 中会启用相应的属性。
图 99:隐式规则的跟踪属性
状态检测(Stateful Inspection)
Check Point FireWall-1 采用数据包“状态检测”(stateful inspection)的概念。也就是说,数据包的处置取决于连接的上下文。当第一个数据包到达时,会与安全规则库进行匹配检查;该连接中第一个数据包之后的每个数据包,都根据第一个数据包的处理结果来处置。防火墙管理员在 Global Properties 对话框中配置状态检测规则,如下图所示。
图 100:FireWall-1 中的状态检测
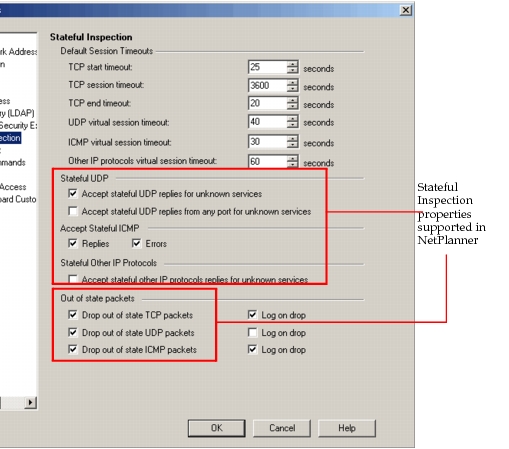
注: “Log on drop” 设置不会被导入 NetPlanner,NetPlanner 也不使用这些设置。
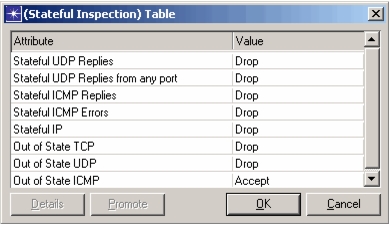
FireWall-1 状态检测中定义的某些属性映射到复合属性“Stateful Inspection”,如下图所示。某些类型的有状态或无状态数据包会根据导入的防火墙配置被接受或丢弃。
图 101:状态检测
网络地址转换
网络地址转换(NAT)是为网络数据提供额外一层安全保护的一种方式。
Check Point FireWall-1 支持两种 NAT:
- Static NAT —— 网络内的每个私有 IP 地址使用一个对应的公网 IP 地址,从而允许在防火墙后面使用私有、非唯一的地址。这也称为一对一 NAT。
- Hide NAT —— 网络内的每个私有 IP 地址“隐藏”在防火墙上的单个公网地址之后。防火墙记录使用 hide NAT 的会话的端口分配。这也称为多对一 NAT。
使用转换后的地址不仅提供了额外一层安全保护,还使网络管理员可以在网络内部使用 RFC1918 地址而不妨碍外部访问。发往外部地址的、来自非唯一地址的数据包会使用一个可公网路由的地址。
在 Global Properties > NAT 中,防火墙管理员可以设置以下 Automatic NAT rules 属性,这些属性会被导入。
- Allow bi-directional NAT —— 该设置允许 Address Translation 规则库中的两条规则匹配同一个连接。这样,如果源地址和目的地址都使用自动 NAT,则两者都有用于转换其地址的规则。若未启用该属性,则只转换连接的一侧,导致转换不完整。
- Translate destination on client side —— 该设置使目的地址的 NAT 在客户端侧的接口上执行。
- Automatic ARP configuration —— 启用该设置后,FireWall-1 网关会应答所有使用 NAT 的主机的 ARP 请求。
这些 NAT 全局属性在 FireWall-1 上的 Global Properties > NAT - Network Address Translation 选项卡中配置,如下图所示。
图 102:FireWall-1 Global Properties 中的网络地址转换
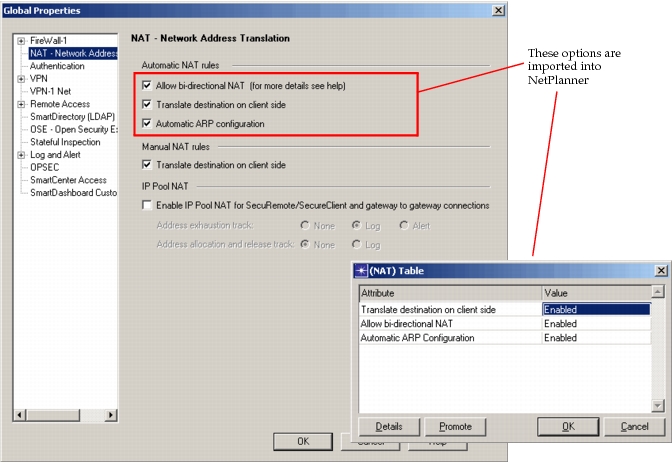
在 FireWall-1 中,这些设置适用于自动(automatic)和手动(manual)NAT 规则,相关内容在地址转换规则库中有更多讨论。只有自动 NAT 规则的全局属性会被导入。在 FireWall-1 中设置后,这些全局属性映射到复合属性 Security > Firewall Parameters > CheckPoint Global Properties > NAT。
日志与告警(Log and Alert)
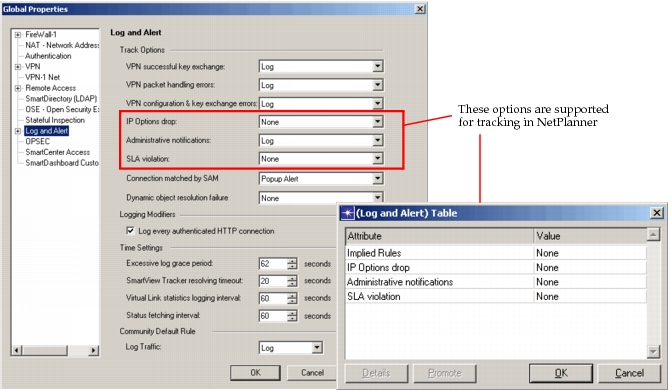
除隐式规则中所述的隐式规则跟踪支持外,还支持其他三种跟踪选项。通知支持与隐式规则相同。
- IP Options drop
- Administrative notifications
- SLA violations
图 103:FireWall-1 中的 Log and Alert 配置