导入 Check Point FireWall-1:简介
Check Point FireWall-1 是一款基于软件的安全产品,可安装在 Windows、Linux 和 Solaris 平台上,也有预集成在 Nokia IP xxx 设备中的版本可供选择。你可以使用 CheckPoint Rule&Object File Import 适配器将 Check Point FireWall-1 的配置导入 NetCollector(有关该适配器的详细信息,请参阅 NetCollector User Guide 的 Adapters 一章)。随后可将防火墙的配置从 NetCollector 导入 NetPlanner。
本节介绍为 Check Point FireWall-1 提供的支持,以及如何导入和利用其配置。在配置 FireWall-1 时,管理员会设置全局属性和具体策略。除某些全局属性外,还支持 FireWall-1 的以下组件:
- 安全规则库(Security Rule Base)
- 地址转换规则库(Address Translation Rule Base)
- VPN
在 FireWall-1 中,安全规则库由以设备为中心的数据包过滤器、应用于数据流量的多个过滤器以及隐式规则组成。对地址转换规则库的支持包括以设备为中心的网络地址转换(NAT)以及服务器侧 NAT 和客户端侧 NAT。*虚拟专用网(VPN)*允许网关(防火墙)之间的安全通信。
图 95:FireWall-1 配置中受支持的元素
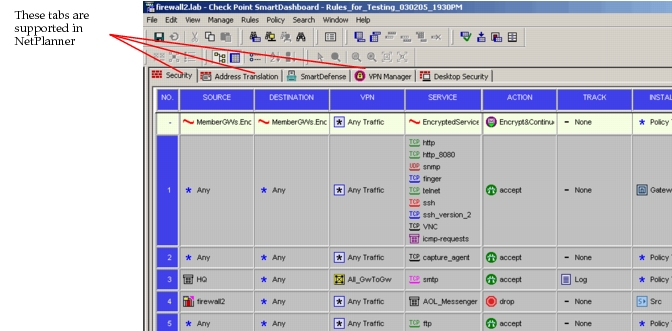
具体而言,支持以下配置元素,每个元素在后续小节中都有进一步说明:
- FireWall-1
- FireWall-1 的 Global Properties 支持 —— Implied Rules、Stateful Inspection、NAT 以及 Log and Alert。
- 对安全规则库的支持
- Anti-Spoof Check(反欺骗检查)
- 地址转换规则库
- VPN-1
- 安全规则库
- VPN-1 Net