对安全规则库的支持
配置完全局属性后,防火墙管理员会配置具体的规则(即数据包过滤器),以决定某些传入或传出数据包的处理方式。在从 NetCollector 导入时,会在 FireWall-1 安全规则库中为每条显式规则创建一个条目。
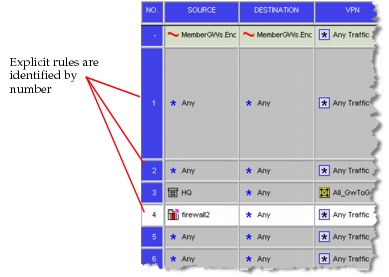
FireWall-1 中的规则以编号标识,如图 107所示。将 FireWall-1 配置导入 NetCollector 时,规则编号保持不变。从 NetCollector 导入 NetPlanner 时,这些规则仍保留该映射关系。
图 107:FireWall-1 中的规则编号
FireWall-1 安全规则库中的规则映射到两个位置:
- 规则参数(包括源、目的地、动作等)映射到 Security > Firewall Parameters > Access List Configuration > Access List Definitions 中的具体行。
- 规则应应用的方向映射到 Security > Firewall Parameters > Packet Filters 复合属性中的具体行。
规则参数
导入时,将以 FireWall-1 安全规则库中的行号标识的给定规则映射到 NetPlanner 中的一个复合属性,并使用“rule-n”将该条目与安全规则库中的行号对应起来。图 108还展示了从 Nokia IPxxx 防火墙设备导入的访问列表的数据包过滤器条目。相关内容在Nokia 设备平台支持中有进一步讨论。
图 108:规则库与 NetPlanner 中的 FireWall-1 规则
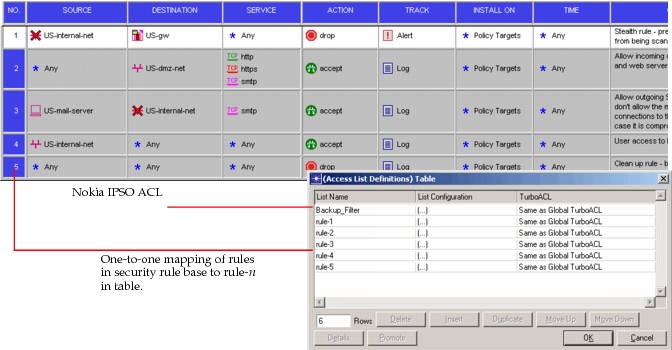
注: TurboACL 不适用于 Check Point FireWall-1 配置。
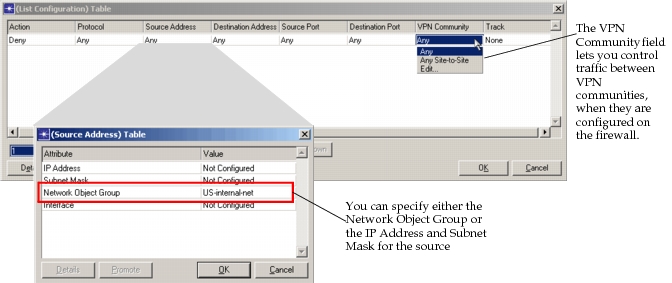
具体规则参数映射到图 108所示表中的 List Definition 复合属性。对每一行规则,动作、协议、源/目的地地址与端口以及跟踪方法都会被映射,如下图所示。
图 109:List Definitions 表
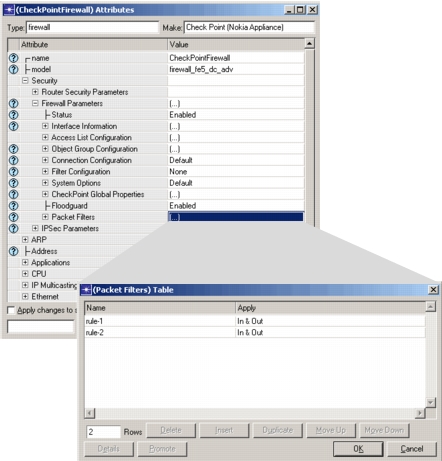
规则应用的方向在 Security > Firewall Parameters > Packet Filters 表中定义,如图 110所示。FireWall-1 安全规则库中的每一行都映射到 Packet Filters 表中对应的“rule-n”。
图 110:NetPlanner 中的 Firewall Parameters
规则的应用方式如下:
- In —— 应用于发往防火墙的流量。
- Out —— 应用于源自防火墙的流量。
- In&Out —— 应用于穿越防火墙的流量。