导入 Juniper NetScreen 防火墙:引言
Juniper NetScreen 防火墙是一种集成的网络安全解决方案,由与 ScreenOS 操作系统捆绑的网络设备组成。你可以从 NetCollector 导入 Juniper NetScreen 防火墙的配置。
Juniper NetScreen 防火墙导入的系统要求
以下产品提供从 Juniper NetScreen 防火墙导入的支持:
- NetPlanner
- NetCollector
Juniper NetScreen 防火墙的分析支持
导入后,你可以在 Flow Analysis 中利用部分受支持的 NetScreen 配置。此外,NetDoctor 提供了某些规则,可用于进一步分析你的网络。表 22列出了 NetScreen 功能及其支持情况。
表 22:NetScreen 功能支持
| 导入的 NetScreen 功能 | Flow Analysis | NetDoctor 规则¹ |
|---|---|---|
| 安全区域 | 是 | 是 |
| 虚拟路由器 | 是 | 是 |
| 每个 VR 的动态路由配置 | 是 | 否 |
| 下一跳指向另一个 VR 的静态路由 | 是 | 否 |
| VR 之间的路由导出与导入 | 是 | 否 |
| 每个 VR 的转发表 | 是 | 否 |
| 基于策略的路由 | 是 | 是 |
| 基于策略的 VPN | 是 | 否 |
| 基于路由的 VPN | 是 | 否 |
| NAT | 否 | 否 |
| PAT | 否 | 否 |
| 组播路由 | 否 | 否 |
| 隧道区域 | 否 | 否 |
| 二层转发 | 否 | 否 |
| 接口模式:透明或 NAT | 否 | 否 |
注 1:如果不存在预配置的规则,你可以使用 Organizational Policies 规则套件中的规则来检查 ScreenOS 配置。更多信息请参阅 NetDoctor User Guide。
安全区域
本节讨论安全区域。安全区域是一个绑定了一个或多个接口的逻辑实体。ScreenOS 包含三个默认安全区域:Trust、Untrust 和 DMZ(三层),或 V1-Trust、V1-Untrust 和 V1-DMZ(用于二层)。除了用户自定义的区域之外,你还可以使用这些默认安全区域。图 131显示了已配置的三个默认区域以及两个用户自定义的区域:HR 和 Operations。安全区域配置完成后,NetScreen 防火墙管理员可以向区域中添加接口,并配置用于调节区域之间及区域内部流量的策略。NetScreen 防火墙上的策略引擎包含这些调节信息。
注: 目前不支持网络地址转换(NAT)和接口的透明模式。仅支持路由模式下的接口。
图 131:网络中的安全区域示例
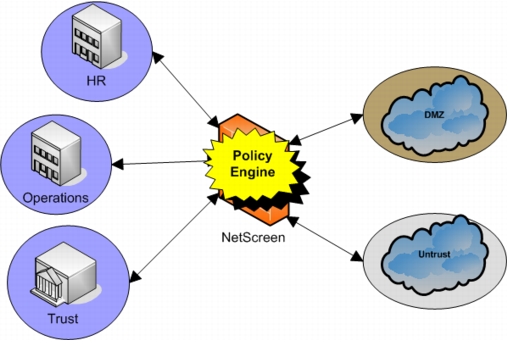
注: 每个安全区域可以绑定一个或多个接口,这一概念在图 133中展示得更为具体。
安全区域将按图 132所示导入为模型属性。
图 132:安全区域属性
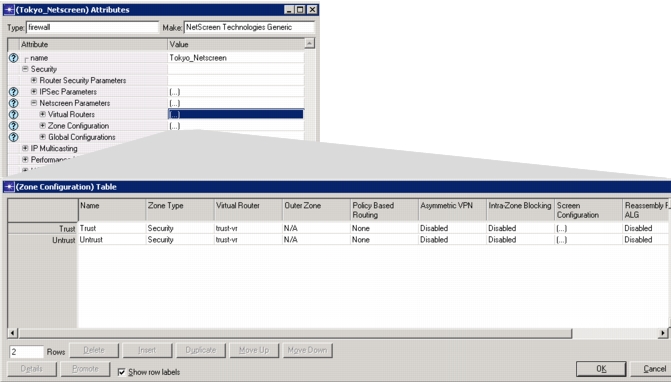
注: NetPlanner 目前仅支持安全区域,不支持隧道区域。
虚拟路由器
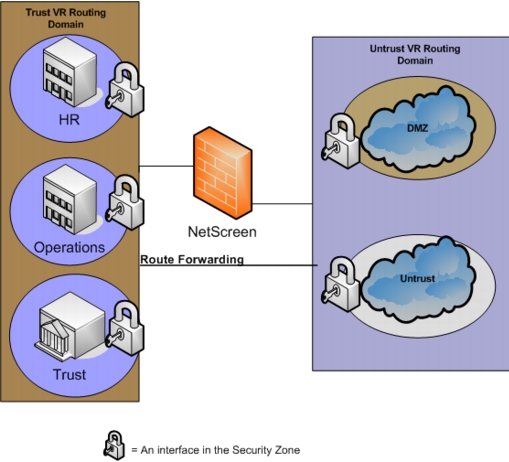
Juniper NetScreen 防火墙还使用了虚拟路由器的概念。虚拟路由器(VR)的功能类似于路由器,拥有自己的接口以及自己的单播和组播路由表。防火墙上存在两个预定义的 VR:trust-vr 和 untrust-vr。尽管这两个 VR 已经定义,如果你希望在分析过程中让流量在 VR 之间传递,就必须要么在 VR 之间导出路由,要么在它们之间创建静态路由。
注: 此版本不支持组播路由。
图 133所示的网络示例将安全区域分配给了预定义的虚拟路由器。其中同时使用了预定义和用户自定义的安全区域,每个安全区域有一个接口。这是一个简单的网络示例;每个安全区域可以分配多个接口。接口允许流量进出与其关联的安全区域,而安全策略决定流量如何在接口之间流动。
图 133:虚拟路由器配置示例
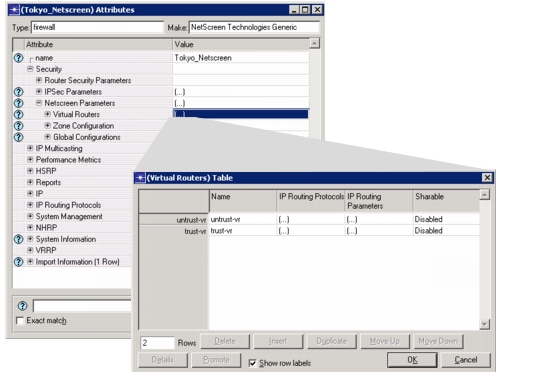
虚拟路由器将按图 134所示导入。
图 134:虚拟路由器属性
虚拟专用网
Juniper NetScreen 防火墙支持网络中源与目的地之间的多种类型的虚拟专用网(VPN)。NetPlanner 支持以下类型的 VPN 进行分析:
-
基于策略的 VPN
基于策略的 VPN 是一种 NetScreen 配置,其中安全策略引用了某个 VPN,其 Action 为“tunnel”。
-
基于路由的 VPN
基于路由的 VPN 是一种 NetScreen 配置,与基于策略的 VPN 不同,它没有引用 VPN 隧道的规则。流量被路由到一个隧道接口,该接口再引用一个隧道。基于路由的 VPN 的组成组件包括
- 隧道,由隧道名称、隧道源/目的地和封装方式组成
- 绑定到安全区域的一个或多个隧道接口
- 隧道接口与隧道之间的一对一或一对多关系。在一对多关系中,接口通过 Next Hop Tunnel Binding(NHTB)绑定到多个 VPN,其目的地为一个隧道。
- Action 为“Permit”或“Deny”