配置网络地址转换
本节介绍在网络模型中的设备上设置网络地址转换(NAT)的工作流程。配置包含三个基本步骤:
考虑下图所示的网络。
图 181:NAT 示例配置
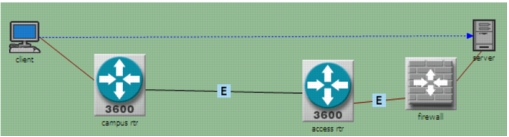
在本示例中,客户端正试图通过防火墙跨网络访问服务器。客户端与服务器无法通过常规 IP 路由相互看见。在防火墙设备上配置 NAT 可以帮助它们通信。
步骤 1:指定内部和外部接口
在 IP > NAT Parameters > Interface Information 下,添加需要设置为内部(inside)和外部(outside)的接口,并对其进行适当配置。
图 182:为 NAT 设置内部/外部接口
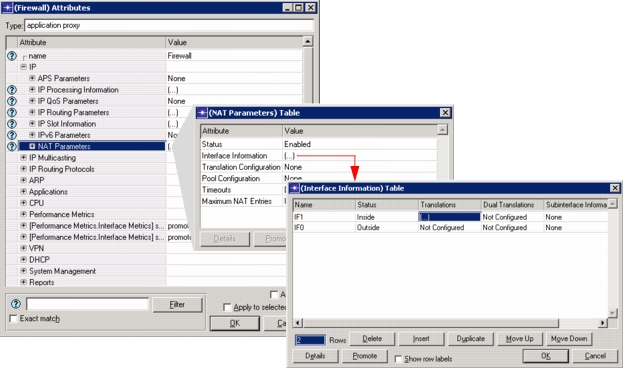
在图 182所示的示例中,IF1 是将防火墙连接到企业网络中服务器的接口,因此被配置为内部接口。
步骤 2:配置地址转换信息
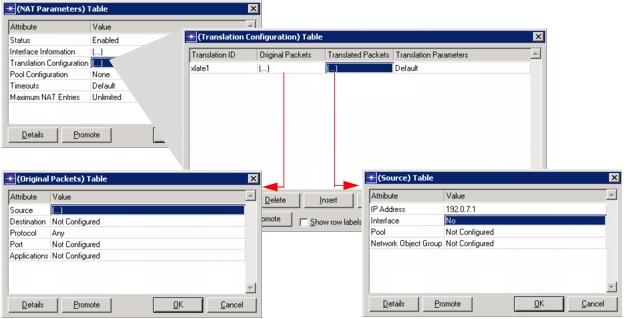
在 NAT Parameters > Translation Configuration 下,添加一条新的转换,将来自服务器(192.0.3.2)的任何流量的源地址改为防火墙上的地址(192.0.7.1),如下图所示。防火墙的地址为外部网络所知。
图 183:配置地址转换信息
步骤 3:将地址转换规则分配给特定接口
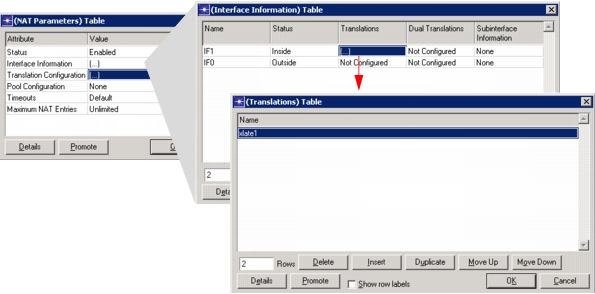
接下来,必须将该转换(本例中为 xlate_1)应用到防火墙上的内部接口,从而使来自 IF1 上服务器的所有数据包的源地址都被转换。在 NAT Parameters > Interface Information 下进行此配置。在你希望应用该转换规则的接口上,展开 Translations 表。在表中添加一行,并从下拉菜单中选择该转换规则,如下图所示。
图 184:将地址转换分配到接口
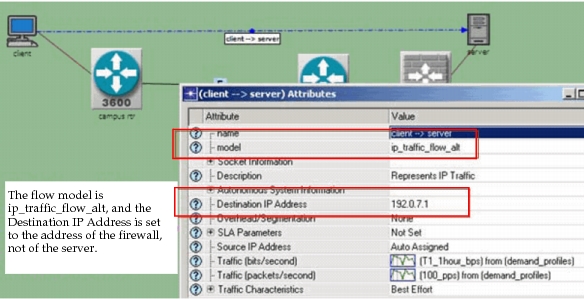
现在网络模型已为 NAT 做好准备。下一阶段——在客户端与服务器之间配置流量——与在充当客户端和服务器的设备之间配置一条流一样简单。唯一的变化是,该流的目的地应设置为防火墙的地址而不是服务器的地址,如下图所示。请记住服务器位于防火墙内部,因此客户端并不知道它的地址。客户端设备只知道如何到达防火墙。剩下的工作由防火墙完成:转换流量并转发给服务器。
图 185:使用 NAT 的流量流