排查 MPLS 网络配置问题
本节介绍你在配置 MPLS 网络模型时可能遇到的一些配置问题。
LSP 不可路由
在离散事件仿真或流量分析之后显示 LSP 路由时,部分 LSP 可能无法路由。流量分析的 Failed LSP 报告也可能提示一个或多个 LSP 不可路由。出现这种情况时,你可以通过检查以下常见原因来确定 LSP 不可路由的原因:
- 环回接口未配置路由协议。确保 LSP 的源节点和目的节点已为环回接口正确配置路由协议。
- 未配置 IGP 路由协议。IGP 路由协议可能没有 LSP 源-目的对的路由。检查路由表,确认路由存在。
VRF 表构建不正确
VRF 表构建不正确主要有两个原因:
- PE 上没有 VRF。如果 PE 节点上未配置任何 VRF,先检查 VRF 配置,再检查 PE-CE 路由协议及邻接关系。
- VRF 中没有远端对等体路由。首先检查 VPNv4 地址族下的内部 BGP 配置;其次确认 send community 已启用;最后确认 PE 路由之间的 LDP 路径上存在 LSP。
验证跨 AS VPN 配置
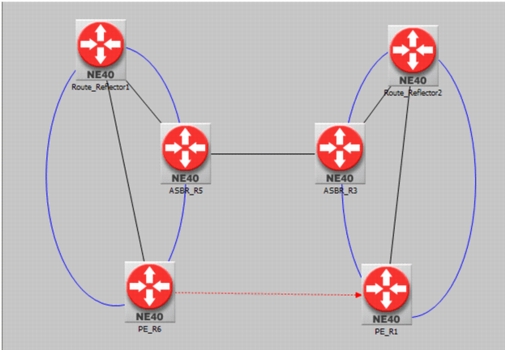
要排查跨 AS VPN,请按本节说明验证配置。在下面的示例中,两个自治系统采用 Option C 方式配置跨 AS 三层 VPN。在每个 AS 内,PE 和 ASBR 与路由反射器建立 iBGP 对等关系。ASBR 之间是 eBGP 对等关系。所有这些 BGP 连接都交换带标签的 IPv4 前缀。ASBR 之间通告的 IPv4 前缀是路由反射器(RR)和 PE 的环回接口。当所有 PE 和 RR 能够互相通信后,PE 或 RR 可以建立直接的 MP-eBGP 会话,并交换 VPNv4(用于 IPv4)或 VPNv6(用于 IPv6)信息。VPNv4/6 前缀连同 VRF 标签一起通告,下一跳为 PE。最后,通过带标签的路径,从一个 AS 中的源 PE 到达另一个 AS 中的目的 PE。
图 410:使用 Option C 的跨 AS VPN
过程 99:示例:排查跨 AS VPN
-
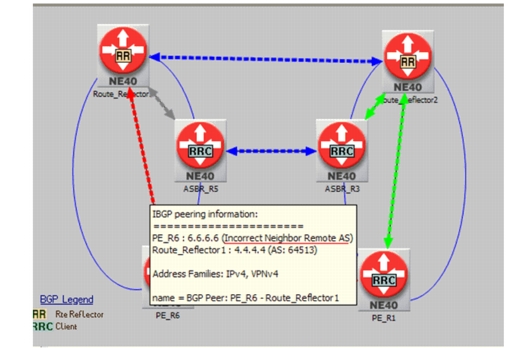
通过选择 View > Visualize Protocol Configuration 检查 BGP 对等关系。
图 411:可视化 BGP 配置
-
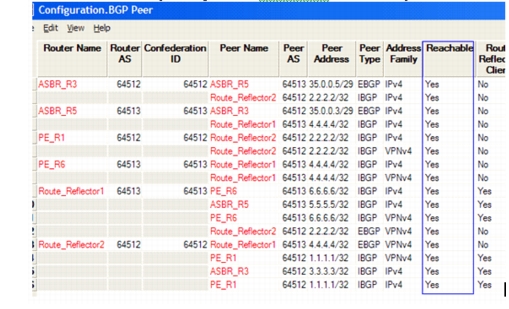
修正 BGP 配置并运行 Flow Analysis,选择 BGP Peer 报告以查看可达性。
图 412:BGP 对等可达性
-
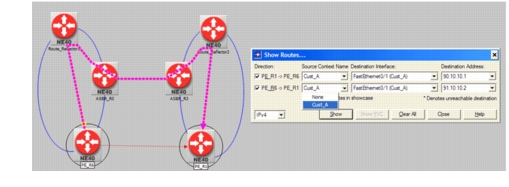
选择 PE 设备并显示 VRF 接口之间的路由
图 413:显示 VRF 接口的路由
-
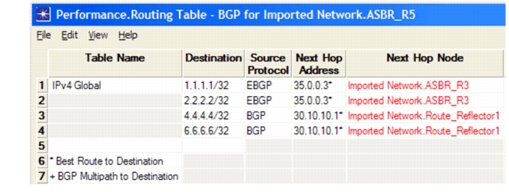
检查 ASBR 的 BGP Tables 中的 Global 表。其中包含路由反射器和 PE 的环回接口前缀。
图 414:查看 BGP 表
-
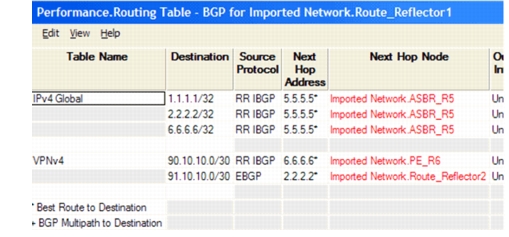
检查路由反射器或 PE 节点的 BGP Tables 中的 VPNv4 表。其中包含面向客户站点的 VRF 接口前缀。
图 415:检查路由反射器的 BGP 表
-
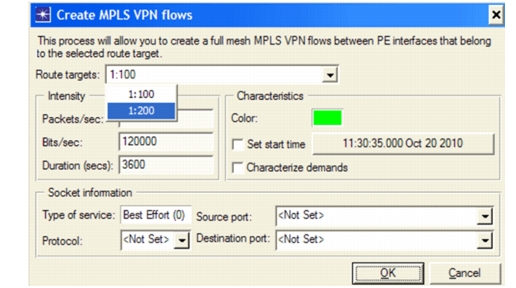
通过选择 Traffic > Create Traffic Flows > MPLS VPN....,在 PE 节点之间创建 MPLS VPN 流量流,以测试流量的可路由性。
图 416:创建 MPLS VPN 流量流
过程 99 结束
你还可以查看以下 Flow Analysis 报告来研究流量性能:
- Performance.Demand Routing
- Performance.Failed Demands - Unroutable