HAIPE 属性(本地)
所有 HAIPE 及相关协议专属属性都位于 HAIPE 与 GDC Server 设备模型的 "Security" 类别下。
图 156:HAIPE 模型设备属性
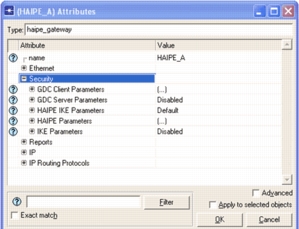
下表列出了与 HAIPE 模型相关的所有主要父属性的简要说明:
表 70:HAIPE 属性
| 属性 | 说明 |
|---|---|
| GDC 客户端参数 | Generic Discovery Client(GDC)协议客户端部分的属性 |
| GDC 服务器参数 | Generic Discovery Client(GDC)协议服务器部分的属性 |
| HAIPE 参数 | 用于配置所有 HAIPE 专属的表结构和特性。 |
| IKE 参数 | 用于配置所有 Internet Key Exchange(IKE)相关属性。 |
以下各节将展开说明如何配置各个 HAIPE 主要父属性。并非所有子属性都会讨论,只介绍那些常用的、或可能显著改变模型行为的属性。
GDC 客户端参数
配置 GDC 协议客户端部分所需的大部分属性实际上位于 HAIPE Parameters 复合属性之内。GDC Client Parameters 允许用户启用/禁用该协议,并建立协议"启动"的时间。如果禁用该协议,那么即使 HAIPE 已正确配置了发现功能,GDC 协议也无法工作。
当 GDC"启动"时,它会创建一条包含 LEPT 当前内容的 Registration 消息,然后将其发送到 RTAT 中配置的 GDC 服务器。将启动时间设置在仿真中较晚的时刻(默认配置为在仿真开始后的 75 到 80 秒之间的某个时间启动)可以让 PT 路由协议(即 RIP)和 LEPT 先完成收敛,从而减少 HAIPE 为达到稳态而发送的 GDC Registration 消息数量。
GDC 服务器参数
GDC Server Parameters 让你配置 GDC 协议的服务器部分。由于 HAIPE 设备和 GDC 独立服务器节点都支持该协议的服务器部分,因此这个复合属性在两者上都可用。该属性用于启用/禁用协议的服务器端并定义其行为。
Server Port 属性指定服务器端将打开用于监听所有 GDC 消息的 UDP 端口。这里指定的值应与使用此服务器的任何 GDC 客户端上指定的目的端口相匹配。
Multicast Addresses 属性让你指定一组服务器可以加入的组播组——服务器从这些组中接收 Registration 和 Solicitation 消息。这些组播组应与使用组播到达此服务器的任何 GDC 客户端上指定的目的地址相匹配。当在独立的 GDC 服务器上配置该属性时,它会触发 IGMP 协议向 PT 飞地发送一条未经请求的 Membership Report(Join)消息。
与该协议相关的所有定时器也都在这里指定。其中尤其重要的是 Prefix Lifetime Multiple 属性,它定义了服务器如何从其数据库中使前缀超时。它指定在接收到的注册消息中所通告的前缀生存期的倍数,用作特定前缀的超时间隔。经过该前缀生存期的这个倍数之后,服务器应删除关联的前缀,并不再基于这些已过期的信息响应 Solicitation Query。
举个例子,考虑 GDC 服务器收到一条前缀生存期为 100 秒的 Registration 消息。通常,这意味着通告该前缀的 HAIPE 会每 100 秒继续发送一条包含该前缀的 Registration 消息。如果 GDC 服务器配置的 Prefix Lifetime Multiple 为 1.0,那么在该 Registration 消息首次收到 100 秒后,它就会将其从数据库中超时删除,除非收到来自同一 HAIPE 的关于同一前缀的新 Registration 消息;此时它会重新开始计时。这显然不给 Registration 传输留下多少容错空间,因为只要其中一条 Registration 消息被丢弃,服务器就会将该条目从数据库中超时删除。更安全的配置可能是使用 1.5 的 Prefix Lifetime Multiple,这种情况下 GDC 服务器将等待 150 秒后才把该前缀从数据库中超时删除。这为丢包留出了更多余地。
注: HAIPE IS 没有规定 GDC 服务器应当如何行为,只规定了应如何格式化对 HAIPE 发送的 GDC Client 消息的响应。模型使用 3.0 的默认 Prefix Lifetime Multiple,但没有关于该值应如何配置的指导。
HAIPE 参数
HAIPE Parameters 包含了配置 HAIPE 设备模型所需属性的核心内容。前面定义的所有表结构都在这里配置,HAIPE 可能使用的所有行为方面和支持协议(即 IGMP、RIP、Discovery、IKE)也是如此。不过,在进入那些更复杂的配置之前,先讨论模型中最重要的属性:Version。该属性允许用户指定模型应基于哪个版本的 HAIPE IS。HAIPE IS 的版本反过来决定了哪些特性可用。模型只允许配置所配置的 HAIPE IS 版本中可用的特性。例如,选择版本 1.3.5 将禁用直到较晚的 HAIPE IS 版本才引入的特性,如 IGMP Host Mode 或 RIP Speaker。
本节将进一步细分,并按表结构和/或支持协议分类,以更深入地详细说明配置每一项所需的内容。此外,每个类别都将按其应当配置的顺序呈现(由于潜在的依赖关系)。
密钥配置
Key Configurations 属性是配置所有与"加载"到 HAIPE 设备上的密钥材料相关信息的地方。虽然这里配置的密钥信息不用于加密/解密 Packet(模型不支持这一点),但它用于将多个表结构链接在一起(即 CT SPD 到 SAD,或 CT SPD 到 FFSA 表)。
注: HAIPE 模型不对 Packet 进行任何实际的加密/解密。这些操作通过计算完成它们所需的时间以及它们对每个 Packet 施加的开销来模拟。
Key Configurations 内的子属性用于存储与预置密钥链(PPK Chain)以及用于 IKE 协商的 Firefly 密钥相关的信息。下表提供了这些子属性的说明以及必须配置它们的情形。
表 71:密钥配置子属性
| 属性 | 何时需要 | 说明 |
|---|---|---|
| PPK Chain Table | 使用手工安全关联时 | 该表中的每个条目代表一条 PPK Chain,通过其 PPK Chain ID 属性引用。该表中配置的 PPK Chain 随后映射到 CT SPD 中的出向 Protect-PPK 安全策略以及 SAD 中配置的手工安全关联。对于匹配 Protect-PPK 安全策略的流量,对 SAD 的查找使用一个由(Outbound CT SPD ID、Peer CT Address、PPK Chain ID)组成的元组来完成。Outbound CT SPD ID 和 PPK Chain ID 来自与 Packet 匹配的 Protect-PPK 安全策略;Peer CT Address 来自 PEPT 查找的结果。 |
| FF Key Table | 将使用 IKE 协议动态协商安全关联时 | 该表中的每个条目代表一条 Firefly 密钥,通过其 FF Key ID 属性引用。该表中配置的 Firefly 密钥随后映射到 CT SPD 中的出向 Protect-FF 安全策略(当配置的 HAIPE 版本为 1.3.5 时)或 FFSA 表条目(当配置的 HAIPE 版本为 3.0 或更高时)。映射方式可变是由于 FFSA 表结构随 HAIPE MIB 一起引入,而 HAIPE MIB 是 HAIPE IS 3.0 的一部分。FF Key ID 随后作为 IKE 交换的一部分被使用。 |
你还可以使用 "Protocols > IP > HAIPE > Configure PPK Chain on Selected HAIPEs…" 工具来填充 PPK Chain Table。此外,可以使用 "Protocols > IP > HAIPE > Configure Firefly Key on Selected HAIPEs…" 来填充 FF Key Table。
注: PPK Chain 和 FF Key 可以在多个相互链接的表(即手工 SAD、FFSA 表和 CT SPD)内使用。此外,你不需要为每个需要它们的链接表条目配置单独的 PPK Chain 或 FF Key。例如,一台 HAIPE 设备可能只有一条 Firefly 密钥,用于所有动态协商的安全关联。
变换配置
Transform Configurations 属性是配置所有 HAIPE 加密属性的成套组合(称为变换(transform))的地方。该表中定义的每个变换随后可被安全关联(手工和动态)用于加密和解密使用它们的 Packet。从建模的角度看,变换决定 Packet 格式以及施加在 Packet 上的开销(如前所述,模型不对 Packet 执行任何实际的加密/解密)。此外,可以为每个变换分配唯一的延迟值(加密和解密分别),从而也可以建模使用特定加密属性组合所带来的处理开销。
变换通过配置的 Transform ID/Suite Name 属性映射到手工安全关联和 FFSA 表条目。IKE 将使用 FFSA 表中指定的变换,并将其中一个分配给动态协商的安全关联(由 IKE 协议决定使用哪一个)。每条安全关联都必须有一个变换与之关联,且该变换在安全关联的两端是共同的。虽然 Transform ID 不需要两端匹配(它们只在本地有意义),但配置的加密属性确实需要匹配。
注:变换可以在 HAIPE 设备上通过 Transform Configurations 属性本地配置(此时它们只对该本地 HAIPE 设备可用),也可以通过 haipe_transform_config 工具对象全局配置(此时它们对网络中所有 HAIPE 设备可用)。全局定义的变换在映射到手工安全关联和 FFSA 表条目时,会在配置的 Transform ID/Suite Name 后添加 "GLOBAL" 后缀。
你还可以使用 "Protocols > IP > HAIPE > Configure Transform on Selected HAIPEs…" 工具来填充 Transform Configurations。
下表提供了构成变换的各属性的说明以及必须配置它们的情形。
表 72:变换属性
| 属性 | 何时需要 | 说明 |
|---|---|---|
| Encryption Algorithm、Integrity Algorithm、Crypto Block Size、ESP Mechanism/Mode | 对于定义的每个变换 | 这些属性共同构成定义单个变换的加密属性。这些属性的配置将决定 Packet 如何被加密。构成一条单向连接(一条出向、一条入向)的两条安全关联所配置的变换,必须在这些属性上具有匹配的配置,通信才可能进行。 |
IKE
HAIPE 能够使用 Internet Key Exchange(IKE)协议动态协商安全关联。从 HAIPE 配置的角度看,要启用 IKE 的使用必须做若干事情。IKE 如何配置实际上取决于设备配置的 HAIPE IS 版本。当版本为 1.3.5 与版本为 3.0 或更高时,IKE 的配置方式存在重大差异。当版本设置为 4.1 时,IKEv2 可用。下表应可作为在 HAIPE 设备上配置 IKE 的指南。
表 73:IKE 配置指南
| HAIPE 版本 | 所需配置 | 行为说明 |
|---|---|---|
| 1.3.5 | IKE Configuration | 当版本为 1.3.5 时,IKE Configuration 属性充当一个开关;可以启用或禁用。只需将该属性设置为 Enabled,即可允许 HAIPE 动态协商安全关联。 |
| 3.0 或更高 | IKE Version、FFSA Table、CT Outbound SPD、CT Inbound SPD | 当版本为 3.0 或更高时,IKE Configuration 属性是一个复合属性,有两个子属性:IKE Version 和 FFSA Table。当版本设置为 4.1 时 IKEv2 可用。FFSA Table 将在本节后面更多讨论。必须配置 CT SPD 以允许出向和入向方向的 IKE 消息。这也将在此后更详细地讨论。 |
本节讨论如何配置 HAIPE 以使用 IKE,但你可能仍需要配置 IKE 协议本身。这通过 IKE Parameters 和 HAIPE IKE Parameters 属性完成(在其他章节中描述)。
当流量匹配到 Protect-FF 出向 CT 安全策略且 SAD 查找失败时,IKE 被发起。当配置的 HAIPE IS 版本为 1.3.5 时,该策略还指定一条 Firefly 密钥,在发送发起交换的命令时将其提供给 IKE。此外,变换表(Transform Configurations)中指定的所有变换都被提供给 IKE,以便在发起 IKE 交换时提供。因此,变换在表中的顺序很重要,因为它成为一个有序列表。响应方支持的第一个变换就是被用于协商的安全关联的变换。
当配置的 HAIPE IS 版本为 3.0 或更高时,由于 FFSA Table 的存在,IKE 的配置稍微更复杂。3.0 及更高版本的 IKE 发起方式与 1.3.5 相同,但 Protect-FF 出向 CT 安全策略指定的不是 Firefly 密钥,而是一个要使用的 FFSA 表条目(到 FFSA 表条目的映射通过 FFSA Table 的 FFSA Entry ID 属性完成)。这种配置通过允许配置以前无法配置的加密和网络属性,为用户提供了对动态安全关联配置的额外控制。下表提供了构成 FFSA 表条目的各属性的说明。
表 74:FFSA 表属性
| 属性 | 说明 |
|---|---|
| FF Key ID | 指定使用此 FFSA 表条目创建动态安全关联时要使用的 Firefly 密钥。FF Key ID 链接到 Firefly Key Table(在密钥配置一节中描述)。 |
| Transform IDs/Suite Names | 指定使用此 FFSA 表条目发起 IKE 会话时可以向对端 HAIPE 提供的变换。这是一个有序列表,因此列表中的第一个变换将被优先使用。该属性可以配置为 "Any",允许在 IKE 交换期间提供 Transform Configurations 表中存在的所有变换。与 HAIPE 版本配置为 1.3.5 时一样,那个表成为一个有序列表,因此其配置顺序变得重要。 |
| Outbound CT Security Policies、Inbound CT Security Policies | 这些属性在 HAIPE MIB 或 HAIPE IS 中没有对应内容,但被添加到模型中,作为允许向同一对端协商多条安全关联的方式。这些属性的配置是可选的。在本文档编写时,没有任何 HAIPE 厂商支持向同一对端协商多条 IKE SA。 这些属性指定出向和入向 CT 安全策略列表,它们被链接到使用此 FFSA 表条目的 IKE 交换所产生的两条安全关联(分别为出向和入向)。如果使用值 Any(这是默认值),则任何安全策略都可以链接到该安全关联。 |
| DSCP Bypass、ECN Bypass、DF Bypass、Transmit PDUN Messages、PHRD Configuration、TFS Configuration | 这些属性都指定网络与流量保护属性,它们将被应用于因使用此 FFSA 表条目而产生的任何 IKE 安全关联。在 FFSA Table 之前(即版本 1.3.5),任何动态创建的 SA 的这些属性都会由 IKE 自动设置为其默认值。有了 FFSA Table,这些属性(对手工 SA 可配置的属性)现在对动态 SA 也可配置。这些属性的配置是可选的,因为它们已经配置了默认值。 |
| Supported Security Classifications | 指定 FFSA 条目支持的安全级别集合。 在 IKE 交换期间,所得的 SA 将从本地与远端"supported security classifications"集合的交集中继承最高的安全分类。 如果不存在共同的安全级别,IKE 交换将失败。 |
| RoHC Configuration | 这些属性指定从此 FFSA 条目动态创建的 SA 的鲁棒头压缩(RoHC)配置。它们在 RoHC 属性一节中有更详细的说明。 |
| Maximum Receive Bandwidth | 仅适用于 IKEv2。指定 HAIPE 在此 FFSA 条目动态创建的 SA 上将接收的最大带宽;该值将通过 IKE 交换协商。默认值为 Unlimited。 |
当 HAIPE 版本配置为 3.0 或更高时,还有一项最终配置是启用 IKE 所必需的:CT SPD。必须在出向方向配置一条 Bypass 策略,并在入向方向配置一条 Protect-FF 策略,以便允许以明文发送/接收的 IKE 控制流量(即消息 1-4)得到恰当处理。最好的方法是创建匹配 UDP Port 500(IKE 使用的标准端口)的策略,如下图所示。
注: CT SPD 表位于 Security > HAIPE Parameters > Interface Information 属性上。
图 157:为 IKE 配置 CT 安全策略
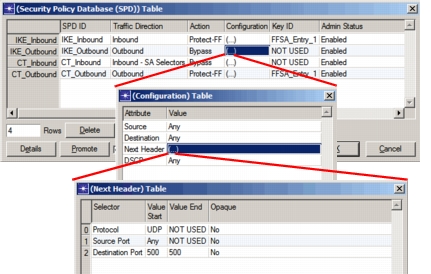
入向 IKE 流量需要 Protect-FF 策略,以便 IKE 响应方能够识别要使用的 FFSA 表条目。发起方有 FFSA 表条目可用,因为配置为 Protect-FF 的出向 CT 安全策略(与 Packet 匹配的那条)已将 FFSA 条目映射到它。响应方没有这种便利,因此它必须依赖它收到的 IKE 消息 1 和入向 CT SPD 来提供这一信息。
注: SPD(PT 和 CT 两者)的配置将在 HAIPE 接口一节中更详细地讨论。
本地飞地发现
本地飞地发现及其相关数据结构仅在配置的 HAIPE 版本为 3.0 或更高时可用。
本地飞地发现具体指 HAIPE 获取其所防护的 PT 飞地信息的能力。这可以通过手工配置或更具动态性的方式(即 RIP)完成。HAIPE 模型通过两个属性允许配置这两种机制:Manual Local Enclave Prefix Table(LEPT)和 RIP/RIPng Configuration。下表提供了这两个属性各自的说明,并指出何时需要配置该属性。
表 75:本地飞地可达性属性
| 属性 | 何时需要 | 说明 |
|---|---|---|
| RIP/RIPng Configuration | 当 HAIPE 希望动态发现本地前缀信息时 | 在 HAIPE 上下文中配置 RIP 协议的运行模式。Passive 模式允许在 HAIPE 以 RIP Silent Mode 运行(不发送 RIP 消息)时发现 PT 前缀。该模式在 HAIPE IS 版本 3.0 及更高版本中可用。Active 模式提供与 Passive 模式相同的功能,但还允许将 PEPT 中存在的远端前缀通告到 HAIPE 的本地飞地。该模式在 HAIPE IS 版本 3.1 及更高版本中可用。如果不希望动态发现本地飞地,则应将该属性设置为 Disabled。动态学习到的条目可以在仿真过程中基于 RIP 路由协议的行为而被移除。 |
| Manual Local Enclave Prefix Table(LEPT) | 当需要为 HAIPE 配置无法动态发现的其本地 PT 飞地信息时 | Manual LEPT 属性允许用户手工添加关于 HAIPE 前端所防护前缀的信息。这些条目在仿真期间永远不会从 LEPT 中移除。 |
HAIPE IS 中指定的唯一本地前缀发现协议是 RIPv2(用于 IPv4)和 RIPng(用于 IPv6)。
配置 RIP 协议时,请注意所有可用的 RIP 路由协议特性、全局属性和节点属性(通过 RIP Parameters 复合属性配置)。特别要注意 RIP 或 RIPng 的全局 Simulation Efficiency 属性。如果你进行涉及移动性或故障/恢复的仿真,你将需要确保这些属性配置为 Disabled(它们默认是 Enabled)。下表描述了 HAIPE IS 中指出的可用 RIP 特性,以及正确配置这些特性所需设置的属性。
表 76:HAIPE 上的 RIP 特性
| 特性 | 所需属性 | 说明 |
|---|---|---|
| Passive Mode | RIP/RIPng Configuration PT Inbound SPD IP Routing/IPv6 Parameters > Interface Information > Routing Protocol(s) RIP/RIPng Parameters > Interface Information > Silent Mode |
当 HAIPE 配置为 Passive Mode 时,它只能获取通过 RIP 路由协议提供的前缀。可以将其理解为把信息从 RIP 路由表重分发进 LEPT。为了正确配置该特性,必须将 RIP(或 RIPng)Configuration 属性设置为 Passive,必须将 IP PT 接口配置为使用 RIP(或 RIPng)作为路由协议,并且必须将 RIP(或 RIPng)PT 接口配置为启用 Silent Mode。 |
| Active Mode | RIP/RIPng Configuration PT Inbound SPD PT Outbound SPD IP Routing/IPv6 Parameters > Interface Information > Routing Protocol(s) RIP/RIPng Parameters > Interface Information > Silent Mode |
当 HAIPE 配置为 Active Mode 时,它不仅能获取通过 RIP 路由协议提供的前缀(如 Passive Mode 那样),还能通过 RIP(或 RIPng)通告 PEPT 中存在(且具有相应可达 SA)的远端前缀。可以将其理解为把信息从 PEPT 重分发进 RIP 路由表。为了正确配置该特性,必须将 RIP(或 RIPng)Configuration 属性设置为 Active,必须将 IP PT 接口配置为使用 RIP 作为路由协议,并且必须将 RIP(或 RIPng)PT 接口配置为禁用 Silent Mode。 |
| Default Route Advertisement | RIP Parameters > Process Parameters > IPv4-Any > Process Parameters > Default Information Originate | 无论你在存在 HAIPE 时如何规划 PT 路由架构,由于 HAIPE 导致网络被分割,多个路由域将被创建(至少最初如此)。即使配置了 Active RIP,也不能保证每个潜在的远端 PT 目的地都会由 HAIPE 通过 RIP 通告(因为 Active RIP 只是 HAIPE 的 PEPT 中内容的反映)。由于这一事实,必须在所有 PT 路由器上传播或手工配置一条默认路由。通过 Default Route Advertisement 特性,HAIPE 可以成为其自身默认路由的来源,通过 RIP 通告它。这仅在配置了 Active RIP 时可用。 |
还有一项最终配置是启用 RIP 所必需的:PT SPD。必须在入向和出向方向配置 Bypass 策略,以允许发送/接收的 RIP 控制流量得到恰当处理。最好的方法是创建匹配 UDP Port 520(RIPv2 使用的标准端口)、UDP Port 521(RIPng 的标准端口)或所有将与 HAIPE 设备交换 RIP 消息的 PT 路由器的 IP 网络地址的策略。当 RIP(或 RIPng)Configuration 设置为 Passive 或 Active 时,都需要入向 PT SPD 策略(因为两种情况下它都会接收 RIP 消息)。只有当 RIP(或 RIPng)Configuration 设置为 Active 时,才需要出向 PT SPD 策略(因为这是 HAIPE 实际发送 RIP 消息的唯一配置)。
你还可以使用 Protocols 菜单来配置动态本地飞地发现:Protocols > IP > HAIPE > Configure RIP on Selected HAIPEs。
远端飞地发现
远端飞地发现具体指 HAIPE 获取由对端 HAIPE 设备防护的远端 PT 飞地信息的能力。这可以通过手工配置或更具动态性的方式(即动态发现)完成。HAIPE 模型通过两个属性允许配置这两种机制:Manual Peer Enclave Prefix Table(PEPT)和 Dynamic Discovery Configuration。下表提供了这两个属性各自的说明,并指出何时需要配置该属性。
表 77:远端飞地可达性属性
| 属性 | 何时需要 | 说明 |
|---|---|---|
| Dynamic Discovery Configuration | 当 HAIPE 希望动态发现远端前缀信息时 | 配置 HAIPE 动态发现机制的所有行为方面。Dynamic Discovery Configuration 内的属性适用于所有发现协议(即 GDC)。 |
| Manual Peer Enclave Prefix Table(PEPT) | 当 HAIPE 希望提供无法动态发现的远端 PT 飞地信息时 | Manual PEPT 属性允许用户手工添加关于 HAIPE 对端前端所防护前缀的信息。这些条目在仿真期间永远不会从 PEPT 中移除。 |
你还可以使用 "Protocols > IP > HAIPE > Import > Peer Prefix Information" 工具来填充手工 PEPT。HAIPE 示例工程中包含了若干手工 PEPT 导入示例文件。这些文件位于 <reldir>/models/std/example_networks 目录中,命名为:HAIPE-<Scenario Name>_Peer_Prefix_Import.csv。格式如下所示。
表 78:HAIPE 手工 PEPT 导入格式
| 列号 | 属性 | 可能取值 |
|---|---|---|
| 1 | PEPT 为其导入的目标 HAIPE | <Node Hierarchical Name> |
| 2 | PT 网络地址 | <IP Network Address> |
| 3 | PT 网络子网掩码 | <Subnet Mask> |
| 4 | 对端 HAIPE 信息 | <Node Hierarchical Name><CT IP Address> |
| 5 | 管理开销 | <integer value> |
下一节讨论如何配置 HAIPE 以使用动态发现,但你可能仍需要配置各个发现协议本身。这通过相应的协议属性(即 GDC Client Parameters)完成,它们在其他章节中描述。
当流量匹配到 Protect-FF 或 Protect-PPK 出向 CT 安全策略,且该出向 CT SPD 检查之后的 PEPT 查找失败时,使用动态发现。配置 HAIPE 使用动态发现需要配置若干发现专属的表结构(即 STAT、RTAT 和 SRAT),它们在本文档前面的章节中已描述。下表提供了 Dynamic Discovery Configuration 属性内各子属性的说明,并讨论何时需要它们。
表 79:动态发现配置属性
| 属性 | 说明 |
|---|---|
| Status | 指定该设备上是否启用远端前缀信息的动态发现。如果设置为 Disabled,则不使用任何动态发现协议。 |
| Registration Message Timers Solicitation Message Timers |
Registration 和 Solicitation 消息定时器位于 Timers 复合属性内。这些属性用于修改动态发现协议在发送注册消息(仅用于 GDC)和请求消息(用于所有发现协议)时的行为。所有这些属性的配置都是可选的,但 Registration Message Timers 中有一个尤其重要:Prefix Lifetime。该属性的配置决定了此 HAIPE 在其发送的所有 GDC Registration 消息中通告的生存期。这反过来决定了必须多久发送一次 Registration 保活消息,以防止 GDC 服务器将其数据库中的该信息超时。此外,它还决定了远端 HAIPE 允许同一信息(通过 GDC 服务器动态发现)在其 PEPT 内保持有效的时长。该属性的默认配置是 Infinite,这意味着信息永远不会超时,也从不发送周期性保活 Registration 消息。 |
| Registration Transmission Address Table(RTAT) | 配置 RTAT,当使用 GDC 发现协议时这是必需的配置。该表结构的更多信息见前面的章节。Registration 消息会(同时)发送到该列表中的所有服务器,直到从至少一个服务器收到单条 Registration Ack,或发生超时。 |
| Solicitation Transmission Address Table(STAT) | 配置 STAT,无论使用哪种动态发现协议,这都是必需的配置。该表的配置决定了使用哪种协议来发现特定前缀。该表结构的更多信息见前面的章节。Solicitation 消息一次发送到一个发现目的地,直到收到响应或发生超时。如果发生超时,则使用下一个请求目的地(如果有的话)。 |
| Solicitation Reception Address Table(SRAT) | 配置 SRAT,仅当你部署不使用客户端-服务器方式的动态发现架构时才需要。该表中的配置决定 HAIPE 在传统动态发现架构内的行为。HAIPE 将处理所有与 SRAT 中条目匹配的动态发现请求。 |
注: 动态发现目的地必须存在于 LEPT 中(对于本地飞地单播目的地)、PEPT 中(对于远端飞地单播目的地)或组播地址映射表中(对于组播目的地),流量才能成功投递。虽然 LEPT 可以动态学习这一信息,但 PEPT 不能,必须手工配置。
另请注意,当部署使用组播的传统动态发现架构(即正在配置 SRAT 的架构)时,必须为 HAIPE 配置组播,还必须将其配置为 IGMP Host Mode。
动态发现是 PT 侧的过程,因此如果 GDC 服务器或发现请求目的地位于远端飞地内,所有发现流量都必须经过一条 SA 才能到达它们。在配置 PT SPD 和 CT SPD 时,策略需要考虑动态发现控制面流量。当发送到远端飞地时,应将其像数据流量一样对待并提供加密保护。由于 GDC 协议不使用任何标准端口(它们都可配置),这些安全策略应基于目的地址而不是端口信息(尽管如果你在整个网络配置中统一端口信息,仍然可以使用端口信息)。
组播
HAIPE 能够处理和保护组播流量。HAIPE 不能执行任何组播路由功能(即 PIM),因此导致组播路由域被分割(类似于它们分割单播路由域的方式)。不过,HAIPE 能够通过 IGMP 协议加入组播组,以便在组播流量产生时使其流向 HAIPE。对组播架构的支持通过两个属性配置:IGMP Configuration 和 Multicast Address Mapping Table。这些属性的说明在下表中提供。两者都是 HAIPE 支持组播网络架构所必需的配置。
表 80:组播属性
| 属性 | 说明 |
|---|---|
| IGMP Configuration | 配置该设备的 IGMP 运行模式。IGMP Proxy 模式自 HAIPE IS 1.3.5 起支持,Host 模式自 HAIPE IS 3.0 起支持。IGMP Proxy Mode 通常在 HAIPE 防护一个没有 PT 路由器的 PT 网络时使用。相反,IGMP Host 模式用于包含一个或多个路由器的更复杂的 PT 网络。 |
| Multicast Address Mapping Table | 该表允许配置 PT 与 CT 组播地址之间的映射。当 HAIPE 处理出向组播流量时,它会查询该表以便在封装期间正确设置 CT 组播/目的地址。用户可以将一个或多个 PT 组播地址映射到单个 CT 组播地址。一个 PT 组播地址绝不应映射到多个 CT 组播地址。 |
| Manual Security Association Database | 为了保护组播流量,必须创建手工安全关联来处理它。需要一条以 CT 组播地址作为对端的出向 SA。此外,对于每条可能作为任何组播流量来源的对端 HAIPE,还需要入向安全关联。 |
注: 组播地址映射信息无法发现,必须全部手工配置。全局工具对象 haipe_multicast_config 也可用于定义对网络中所有 HAIPE 节点可用的组播地址映射。
组播安全关联无法通过 IKE 动态协商。所有组播 SA 都必须手工配置,并且需要适当的 PPK 材料。
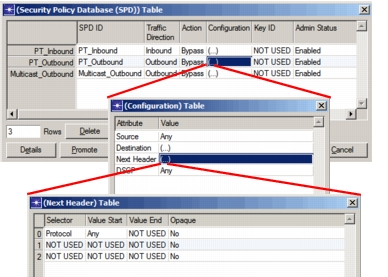
当 HAIPE 版本配置为 3.0 或更高时,还有一项最终配置是启用 IGMP 所必需的:PT SPD 和 CT SPD。必须在出向和入向方向为两个 SPD 都配置 Bypass 策略,以允许以明文发送/接收的 IGMP 控制流量得到恰当处理。最好的方法是创建匹配任意协议的策略,如下方 PT SPD 示例所示。
注: PT SPD 和 CT SPD 表位于 Security > HAIPE Parameters > Interface Information 属性上。
图 158:为 IGMP 配置 PT 安全策略
HAIPE 接口
每台 HAIPE 设备有两个物理接口:明文(PT)和密文(CT)。Interface Information 属性是配置两个接口(及其相应特性)的地方。下表提供了这两个属性各自的说明,并指出何时需要配置该属性。
表 81:HAIPE 接口属性
| 属性 | 何时需要 | 说明 |
|---|---|---|
| IP Routing Parameters > Interface Information > Address | 使用 IPv4 时始终需要 | 配置该接口的 IP 地址 |
| IPv6 Parameters > Interface Information > Global Address(es) | 使用 IPv6 时始终需要 | 配置该接口的 IPv6 地址 |
| IP Routing/IPv6 Parameters > Interface Information > MTU | 始终需要 | 配置该接口的 MTU。从该接口发出的任何 Packet 都不会大于为该属性配置的值。 |
| Type | 始终需要 | 允许指定哪个接口连接到 PT 网络、哪个连接到 CT 网络。通常将使用默认配置。 |
| Default Route | 当需要显式定义从该接口发出流量要使用的下一跳时 | 由于 HAIPE 不参与任何 IP 路由,它需要知道从每个接口发出流量的下一跳是谁。Default Route 属性指定了这一点,并由 ARP 用于确定目的 MAC 地址。如果该属性保持为 Auto Assigned,则直接连接到该接口的 IP 设备将被用作下一跳。如果有多个 IP 设备直接连接到该接口,则其中一个将被随机选择作为目的地。如果配置为 Disabled,则从该接口发出的 Packet 的目的地址将被用作下一跳。 |
| TTL | 对 CT 接口可选,对 PT 接口不可用 | 定义从该接口发出的流量的 IP 头部中 TTL 字段所放置的值。当保持为 Default 时,将使用 IP 标准值 32。 |
| Security Policy Database | 始终需要 | 允许为该接口配置 SPD。如果 SPD 留空,则 Implicit Discard 策略将确保任何经过 SPD 的流量都被丢弃。 |
当从 CT 接口发送流量时,始终使用 CT Default Route 作为下一跳。当从 PT 接口发送流量时,如果 HAIPE 版本为 1.3.5,则始终使用 PT Default Route 作为下一跳。然而,如果 HAIPE 版本为 3.0,则实际使用 LEPT 来确定下一跳。这一信息可能来自 RIP,也可能来自手工 LEPT(对于手工 LEPT 条目,如果 Next Hop 属性保持配置为 Use Default,则将使用 PT Default Route)。
PT SPD 和 CT SPD 用于不同的目的,在配置时也有不同的选项。此外,每条策略内某些属性可配置的值由同一策略内其他属性的配置所决定。
手工安全关联数据库(SAD)
Manual Security Association Database(SAD)属性提供了为 HAIPE 设备配置手工安全关联的能力。如前面关于 SAD 表结构的章节所述,为了使两台 HAIPE 设备能够双向通信,每台 HAIPE 上都需要两条安全关联(手工的或通过 IKE 动态协商的):一条出向和一条入向(回想一下,一条 SA 用于一个方向的通信)。HAIPE_A 上的出向 SA 和 HAIPE_B 上的入向 SA 定义了一条通信隧道。配置在两台不同 HAIPE 上的这两条安全关联中的某些属性必须匹配,该隧道才能正常工作。下表列出并定义了为使通信成为可能而必须在隧道两端匹配的手工安全关联属性。
表 82:SA 隧道两端必须匹配的手工 SA 属性
| 属性 | 说明 |
|---|---|
| SPI | 唯一标识一条 HAIPE 通信隧道。HAIPE_A 上出向安全关联的 SPI 与 HAIPE_B 上相应的入向安全关联必须匹配。网络内配置的每个 SPI 都应当是唯一的。 |
| CT Security Policies | 如前面讨论 SAD 表结构的章节所述,在将 CT SPD 链接到 SAD 方面,模型实现与 HAIPE MIB 略有偏差。该属性用于定义应使用哪些 CT 安全策略来确定流量是否允许使用该 SA(类似于 FFSA 表中的 CT Security Policy 属性)。对于出向 SA,它链接到 CT SPD 中的出向安全策略。对于入向 SA,它链接到 CT SPD 中的入向-SA 安全策略。虽然这些值不必在连接两端完全匹配,但用户必须小心确保存在某种共同性。例如,如果我将我的出向 SA 配置为链接到允许 DSCP 代码 AF21 的流量使用该 SA 的出向安全策略,但将对端的入向 SA 配置为链接到丢弃 DSCP 代码 AF21 流量的入向-SA 安全策略,我就会遇到一些问题。所以同样,虽然策略不必完全匹配,但允许出向的流量也应被允许入向。 |
| Direction | 指定该 SA 的方向(即当该 SA 可用时流量将朝哪个方向传输)。为了使一个方向的通信进行,必须在 HAIPE_A 上配置一条出向 SA,并在 HAIPE_B 上配置一条入向 SA(两者具有如上所述的相同 SPI)。 |
| PPK Chain ID | 指定该手工安全关联要使用的 PPK Chain(链接到 Key Configurations 属性内定义的 PPK Chain Table)。该字符串值必须在连接两端匹配。该值不定义实际的预置密钥(PPK)本身,因为模型不涉及那个细节层级,只到 PPK Chain ID 层级。 |
| Transform ID/Suite Name | 指定该手工安全关联要使用的变换(链接到 Transform Configurations 表属性)。虽然隧道两端配置的实际字符串对于该属性不需要匹配(名称只在本地有意义),但变换的实际配置(即加密参数)确实需要匹配。 |
每条手工安全关联剩余的可用属性更多是本地意义的,因为它们定义 HAIPE 如何处理在特定 SA 上发送或接收的流量。构成单条安全关联的这些附加属性的说明,以及它们何时需要配置(或可供配置),列在下表中。
表 83:仅本地生效的手工 SA 属性
| 属性 | 说明 |
|---|---|
| Peer Information | 该属性定义 1) 为出向 SA 创建 CT IP 头部时要使用的 CT 目的地址,或 2) 对于入向 SA,所接收的 CT IP Packet 的预期 CT 源地址(进行入向 SAD 查找时,SPI 和 CT 源地址都必须匹配)。通常,该属性应配置为 SA 正在对端的 HAIPE 的名称(该对端的 PT/CT 地址信息将由仿真自动确定)。 对于组播 SA,出向 SA 必须配置 CT 组播地址(为此必须存在适当的 Multicast Address Mapping Table 条目,这就是组播配置应在手工 SAD 配置之前完成的原因)。对于同一出向组播 SA 的入向 SA,仍应指回产生流量的对端 HAIPE,因为入向 SAD 查找使用源 CT 地址(即该 HAIPE 的 CT 接口的 IP 地址)进行。 |
| Transport Mode Topology Table | 当配置了传输模式变换的入向 SA 在处理流量时使用该表。当 Packet 使用传输模式变换加密时,原始 PT IP 头部在加密前被剥离。由于入向处理期间 PT 头部不可用,接收的 HAIPE 必须重建原始 PT 头部,以便在解密/解封装后能够从 PT 接口发送一条可路由的 Packet。Transport Mode Topology Table 提供 PT 源和目的 IP 地址,SA 使用它们来重建 PT IP 头部。 |
| ToS Bypass DSCP Bypass ECN Bypass DF Bypass PHRD Configuration TFS Configuration Control Plane Signaling Bits |
这些属性都指定配置出向安全关联时可用的网络与流量保护属性。其中一些仅在配置的 HAIPE 版本为 1.3.5 时可用(即 ToS Bypass),另一些除非版本为 3.0 或更高否则不可用(即 DSCP Bypass、ECN Bypass、PHRD Configuration)。Control Plane Signaling Bits 仅在版本为 3.1 或更高时可以启用。这些属性的配置是可选的,因为它们已经配置了默认值。 |
| ECN Bypass Transmit PDUN Messages |
这些属性都指定配置入向安全关联时可用的网络与流量保护属性。除非配置的 HAIPE 版本为 3.0 或更高,否则它们都不可用。这些属性的配置是可选的,因为它们已经配置了默认值。 |
| Manual Path MTU | 该属性允许用户为该安全关联手工定义要使用的 Path MTU。每条安全关联都有一个要使用的 Path MTU。HAIPE IS 规定可以支持 Path MTU 发现。然而,当该协议不可用时,该属性是手工为该 SA 指定 Path MTU 值的一种方式。如果该属性保持配置为 Disabled,则将使用为 CT 接口配置的 MTU 作为 Path MTU。 |
| Security Classification | 指定该 SA 支持的安全级别。该级别必须与对端 HAIPE 上该 SA 的配置匹配,否则 Packet 将被接收的 HAIPE 丢弃。 |
| RoHC Status RoHC Profiles RoHC - SPI of SA for Feedback RoHC Maximum Contexts RoHC Initialization and Refresh Timeout |
这些属性指定该 SA 的鲁棒头压缩(RoHC)配置。它们在 RoHC 属性一节中有更详细的说明。 |
模型不支持传输模式安全关联的动态协商。因此,任何所需的传输模式 SA 都需要手工配置。
你还可以使用 Protocols 菜单上的以下操作来创建手工安全关联:Protocols > IP > HAIPE > Create Security Association Between Selected HAIPEs。
你还可以使用 "Protocols > IP > HAIPE > Import > Security Association Information" 工具导入手工 SAD。HAIPE 示例工程中包含了若干手工 SAD 导入示例文件。这些文件位于 <reldir>/models/std/example_networks 目录中,命名为 HAIPE-<Scenario Name>_SA_Import.csv。格式列在下表中。
表 84:HAIPE 手工 SAD 导入格式
| 列号 | 属性 | 可能取值 |
|---|---|---|
| 1 | SA 为其导入的目标 HAIPE | <Node Hierarchical Name> |
| 2 | SPI | < integer value> |
| 3 | CT SPD ID(s) | Any< CT SPD ID> |
| 4 | Peer Information | <Node Hierarchical Name><CT IP Address> |
| 5 | SA 方向 | Outbound Inbound |
| 6 | PPK Chain ID | <PPK Chain ID> |
| 7 | Transform ID/Suite Name | <Transform ID/Suite Name> |
| 8 | DSCP Bypass/ToS Bypass | Default Enable All Codes Enabled Disabled |
| 9 | ECN Bypass | Default Enabled-CN Enabled-AC Disabled |
| 10 | DF Bypass | Default Bypass Set Clear |
| 11 | Transmit PDUN Messages | Default Enabled Disabled |
| 12 | Transmit PHRD Messages | Default Enabled Disabled |
| 13 | Decrement TTL | Default Enabled Disabled |
| 14 | TFS | Default Use Default Configuration Disabled Variable Packet Length |
| 15 | Manual Path MTU | Disabled<Path MTU in bytes> |
厂商特定 HAIPE 实现建模
HAIPE IS 的创建是为了确保不同硬件厂商开发的 HAIPE 设备之间的互操作性,它并没有具体涉及实现所需的全部细节。这些细节被有意保持模糊,以促进硬件厂商之间的竞争。
通常,HAIPE 模型是作为 HAIPE 互操作规范(IS)中规定要求的通用实现来开发的。不过,有一组属性可用(在 "HAIPE Parameters 的 Advanced Configurations" 下),允许用户配置通过厂商发布的文档和性能基准测试获得的硬件与性能限制,并允许配置实现或设计选择(即算法细节)。所有这些属性的共同点是:它们都不能通过标准 HAIPE MIB 配置,也没有在 HAIPE IS 中规定。
修改 "Advanced Configurations" 下属性的配置从来都不是必需的,但理解它们可能产生的潜在影响很重要。下表提供了一些较重要属性的简要说明,以及它们的配置何时会影响模型的行为。
表 85:重要高级配置属性
| 属性 | 影响 | 说明 |
|---|---|---|
| Maximum Number of Security Associations Stale SA Interval Stale SA Removal Style |
当进行涉及 IKE 和网络中大量 HAIPE 的研究时 | 如果尝试添加动态 SA(通过 IKE)而 Maximum Number of Security Associations 已经达到,将在 SAD 中搜索一条 stale SA。stale SA 定义为在特定时间窗口(由 Stale SA Interval 指定)内未被使用的动态 SA。如果 SAD 中存在任何 stale SA,则其中一条 stale SA 将被移除,为新 SA 腾出空间。如果 SAD 中没有 stale SA,则正在添加的新 SA 将不会被添加。移除 stale SA 时使用的算法基于 Stale SA Removal Style 配置。 |
| Local Prefix Timeout Style | 当进行涉及本地飞地动态发现的研究时 | 具体涉及当路由正从 RIP 路由表中清除时 HAIPE 的行为。当故障发生时,路由失效定时器的到期将使该定时器所引用的路由的度量值被设置为 16(无效)。然而,它不会将其从 RIP 路由表中移除。直到垃圾收集定时器到期(通常在此之后额外 30 秒)才会发生移除。在模型中,LEPT 在失效定时器到期后被告知开销变化,但并不移除该路由。此外,由于那个开销对 LEPT 没有任何意义,LEPT 视该路由仍然有效,只是开销更差。因此,添加这个可配置属性将允许用户决定是否实际使用 Garbage Collection Timer。 |
| Remote Prefix Timeout Style | 当进行涉及远端飞地动态发现的研究时 | 指定当动态学习到的前缀的前缀生存期到期时 HAIPE 的行为。可用选项如下: Remove After Query:前缀生存期到期将触发针对相应条目前缀的新 Solicitation 查询消息。该查询的结果将决定已过期的前缀是否实际从 PEPT 中移除。如果查询失败,则移除该条目。如果查询成功,行为取决于查询返回的路由。如果它与现有条目匹配,则只需重置原条目的前缀生存期。如果查询返回不同的路由,则移除原条目并替换为新条目。 Remove Immediately:前缀生存期到期将导致过期条目立即从 PEPT 中移除。下一个发往该网络的 Packet 将触发一次 Solicitation 查询。 |
| Solicitation Backoff Interval Exchange Backoff Interval |
当进行包含动态机制(IKE 和/或发现)以及故障/恢复建模的研究时 | 当动态发现查询或 IKE 交换被发起并失败时,会启动一个退避定时器,以使针对同一 IP 地址的额外查询/交换不会洪泛网络。这些属性配置这些交换之一失败与下一个可以开始之间的时间量。 |
| Vendor ID Payload | 当进行涉及 IKE 并测量 HAIPE 协议对 CT 网络开销的研究时 | 该属性很重要,因为它影响 HAIPE IKE 消息 1 和 2 的大小。默认情况下,Vendor ID Payload 将是这两条消息的一部分。然而,用户可以选择不将该内容包含在 HAIPE IKE 消息 1 和 2 中,从而减小它们的大小。HAIPE IS 不要求在 HAIPE IKE 消息 1 和 2 中包含该内容,但确实允许 HAIPE 硬件厂商使用该内容出于专有目的标识特定设备。模型实际上不将该内容用于任何特定用途。 |
Crypto Processing Delay 属性允许配置影响 Packet 被 HAIPE 处理所需时间的延迟信息。通常,该属性允许模拟 Packet 穿过加密核心所有部分(SPD 查找、表查找、加密/解密等)所需的时间。延迟可以使用指数分布计算(其中所有 Packet 都被随机赋予一个延迟,而不管该 Packet 的属性或 HAIPE 设备的状态如何),也可以使用更精细的方式通过导入 CSV 文件来计算。CSV 文件具有以下格式:
图 159:Crypto Processing Delay 文件格式
#Jitter Included
<YES/NO>
#Packet Loss Included
<YES/NO>
						PACKET_SIZE_BYTES								PACKET_SIZE_BYTES
<DATA_RATE>						<DELAY>;<JITTER>;<PKT_LOSS>								<DELAY>;<JITTER>;<PKT_LOSS>
<DATA_RATE>						<DELAY>;<JITTER>;<PKT_LOSS>								<DELAY>;<JITTER>;<PKT_LOSS>
其中
<DATA_RATE>以比特每秒为单位<DELAY>是平均延迟,以毫秒为单位<JITTER>是平均抖动,以毫秒为单位<PKT_LOSS>是平均丢包率,以百分比为单位
在基于文件的配置中,Packet 的大小和 HAIPE 观察到的当前数据速率决定计算出的延迟和抖动(可选)。这些值还决定 Packet 是否被丢弃(可选)。
配置的延迟值只在本地有意义;它们可以在同一场景中的多台 HAIPE 设备上使用不同的文件配置。