表结构定义
本节介绍 HAIPE 模型迄今已实现的各个表结构。每个表的细节都会加以说明,以便理解其在模型中的用途与作用。
注: 并非每个仿真都需要配置所有的表。必须配置哪些表(以及如何配置)取决于网络架构以及所选的仿真用例。
明文安全策略数据库(PT SPD)
PT SPD 包含若干入向和出向安全策略,每条策略可配置为 Bypass(放行)或 Discard(丢弃)流量。这些安全策略各自包含若干选择器,用于将策略与流量相匹配。从这个意义上说,安全策略与扩展 ACL 语句非常相似(即使用 IP 和下一协议头部信息进行匹配)。
下表说明了 PT SPD 中 PT 安全策略的类型。从描述中可以看出,PT SPD 仅应用于 PT 流量。
表 65:PT 安全策略类型说明
| PT 安全策略类型 | 说明 |
|---|---|
| Inbound Security Policy(入向安全策略) | 应用于在 PT 接口上接收的所有 PT 流量(控制流量与数据流量) |
| Outbound Security Policy(出向安全策略) | 应用于在从 PT 接口发出之前(或在送入 PT 接口之前)的所有 PT 流量(控制流量与数据流量) |
PT SPD 是一个有序的安全策略列表。当收到 Packet 时,PT SPD 会按照顺序,将该 Packet 依次与流量所传输方向上配置的每条安全策略进行匹配,直到匹配到某一条为止。此时,该安全策略所配置的动作决定对该 Packet 的处理方式。下表说明了 PT 安全策略的各种可能动作。如果 Packet 未匹配任何安全策略,则隐式的 Discard 策略会导致该 Packet 被丢弃。
表 66:PT 安全策略动作说明
| PT 安全策略动作 | 说明 |
|---|---|
| Bypass | 允许流量沿其当前传输方向通过 PT SPD。 |
| Discard | 流量将被丢弃。 |
密文安全策略数据库(CT SPD)
CT SPD 包含若干入向、入向-SA 和出向安全策略,可配置为 Bypass、Discard,或使用 Pre-Placed(预置)密钥与 Firefly 密钥对流量进行加密保护(Protect)。这些安全策略各自包含若干选择器,用于将策略与流量相匹配。与 PT SPD 一样,CT SPD 中配置的安全策略与扩展 ACL 语句非常相似(即使用 IP 和下一协议头部信息进行匹配)。
下表说明了 CT SPD 中 CT 安全策略的类型。从描述中可以看出,CT SPD 的类型比 PT SPD 更多,并用于过滤 PT 流量和 CT 流量(取决于类型)。
表 67:CT 安全策略类型说明
| CT 安全策略类型 | 说明 |
|---|---|
| Inbound Security Policy(入向安全策略) | 应用于在 CT 接口上接收的任何非 ESP 的 CT 流量。ESP 流量不会应用于入向 CT 安全策略,因为这些 Packet 会被直接送入加密核心。 |
| Inbound-SA Security Policy(入向-SA 安全策略) | 应用于在已完成解密过程的入向 SA 上接收的所有 PT 流量(控制流量与数据流量)。 |
| Outbound Security Policy(出向安全策略) | 应用于在从 CT 接口发出之前、或送入加密核心进行加密之前的所有 PT 流量(控制流量与数据流量)。 |
CT SPD 是一个有序的安全策略列表。当收到 Packet 时,CT SPD 会按照顺序,将该 Packet 依次与流量所传输方向上配置的每条安全策略进行匹配,直到匹配到某一条为止。此时,该安全策略所配置的动作决定对该 Packet 的处理方式。但与 PT SPD 不同,安全策略可用的动作(即 Bypass、Discard、Protect-PPK、Protect-FF)取决于该策略所配置的方向,这意味着并非所有动作对所有方向都有效。下表说明了 CT 安全策略的各种可能动作,以及该动作适用于哪些类型。如果 Packet 未匹配任何安全策略,则隐式的 Discard 策略会导致该 Packet 被丢弃。
表 68:CT 安全策略动作说明
| CT 安全策略动作 | 适用类型 | 说明 |
|---|---|---|
| Bypass | Inbound、Inbound-SA、Outbound | 允许流量沿其当前传输方向通过 CT SPD。在出向和入向方向上,只应放行控制流量。 |
| Discard | Inbound、Inbound-SA、Outbound | 流量将被丢弃 |
| Protect-PPK | Outbound | 流量将被送入加密核心,使用手工配置的安全关联进行保护。此时,安全策略还会指定应使用某条特定的 PPK Chain,因此只有配置为该特定 PPK chain 的安全关联才会被考虑。 |
| Protect-FF | Outbound | 流量将被送入加密核心,使用动态协商的安全关联进行保护。此时,安全策略还会指定应使用某条特定的 FFSA 表项,因此只有配置为使用该 FFSA 条目中所指定安全参数的安全关联才会被考虑。如果没有匹配的安全关联,则使用 IKE 协商新的 SA。 |
安全关联数据库(SAD)
SAD 维护某个 HAIPE 可用于保护单播和组播流量的全部安全关联。安全关联(SA)定义两个(单播 SA)或多个(组播 SA)HAIPE 系统之间隧道的配置,使安全通信成为可能。安全机制/参数和加密密钥必须在连接两端保持一致。安全关联可以手工配置,也可以使用 Internet Key Exchange(IKE)协议动态建立。
每个安全关联都带有方向属性(入向或出向)。流量的发起方 HAIPE 必须具有出向安全关联,而接收流量的对端 HAIPE 必须具有与之匹配(即相同安全参数和密钥信息)的入向安全关联,通信才能进行。
在 HAIPE MIB 中,必须为每个 SA 配置一组选择器(其配置和用途与安全策略相似)。对于手工 SA,这通过手工完成;对于动态(IKE 协商)SA,则通过 FFSA 表完成。流量在通过出向 CT SPD 之后,还必须与 SAD 中为出向 SA 配置的选择器进行比较以找到匹配项。这使得到同一对端可以针对不同类型的流量使用多条安全关联。
HAIPE 模型在架构上与 HAIPE MIB 略有差异,它把 CT SPD 直接链接到 SAD。为安全关联配置选择器的要求已被取消。取而代之的是,出向和入向-SA 安全策略(见前述 CT SPD 一节)必须链接到手工配置的 SA 或 FFSA 表项。下图展示了将出向 CT SPD 策略链接到手工配置的出向安全关联的示例。
图 153:将 CT SPD 链接到 SAD 示例
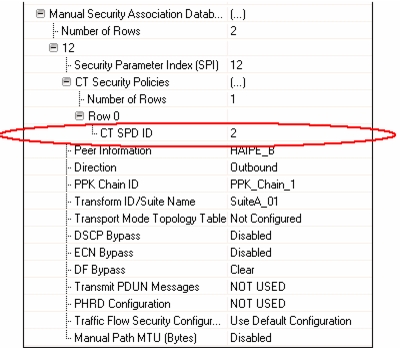
在上图中,SPI 为 12 的手工配置出向安全关联已链接到 ID 为 2 的单一 CT 出向安全策略。在出向方向上,这种配置使该出向 SA 可被由 ID 为 2 的 CT 出向安全策略执行 Protect 动作的流量使用。即使还配置了更多带 Protect-PPK 动作的 CT 安全策略,该安全关联也只能被 ID 为 2 的策略使用。因此,与 HAIPE MIB 架构一样,出向安全关联可以配置为只对一部分允许的流量可用。另外,上图所示的 CT Security Policies 属性也可以配置为 "Any",这会使该安全关联可被任何出向 CT 安全策略所保护的流量使用。
在入向方向上,操作过程相反。此外,入向安全关联上指定的 CT Security Policies 不再是出向安全策略,而是入向-SA 安全策略。入向安全关联首先用于解密 Packet,然后对该 Packet 应用该 SA 上指定的入向-SA 安全策略。因此,要么只应用 CT SPD 中可用的入向-SA 安全策略的一部分,要么——如果 CT Security Policies 属性配置为 "Any"——使用 CT SPD 中全部的入向-SA 策略。
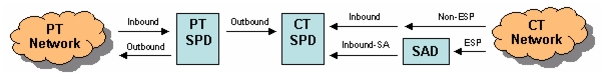
所以,尽管模型实现与 MIB 架构略有差异,但运行结果是相同的。下图展示了 PT SPD、CT SPD 与 SAD 之间的关系。
图 154:PT SPD、CT SPD 与 SAD 的关系
本地飞地前缀表(LEPT)
LEPT 包含该 HAIPE 所防护的已知 PT 地址前缀列表。该表的内容可以手工填充,也可以通过 PT 网络发现机制(即 RIP)填充。该表应包含该 HAIPE 所防护的本地飞地全部已知前缀的列表。
注: 虽然 RIP 是目前唯一可用的 PT 网络发现机制,但并非要求整个 PT 飞地都运行 RIP。与 HAIPE 直接相连的 PT 路由器可以配置为将其学习到的 PT 路由重分发进 RIP,从而让 HAIPE 学习到这些路由。
LEPT 用作一种过滤机制,确保 HAIPE 只把目的网络确实在其保护范围内的单播 Packet 引入其 PT 飞地。在将任何单播 Packet 从 PT 接口发出之前,会检查 LEPT,确认该 HAIPE 确实防护着预期目的网络。如果没有匹配 Packet 目的 IP 地址的 LEPT 条目,该 Packet 将被丢弃。LEPT 还在 Peer Discovery(对端发现)过程中使用,此时 HAIPE 需要决定是否应当通告其对某个 PT 网络前缀的可达性。
对端飞地前缀表(PEPT)
对端飞地前缀表(PEPT)定义了 PT 目的网络地址到防护这些网络地址的对端 HAIPE 的映射。该表的内容可以手工填充,也可以通过发现协议(即 GDC)填充。
HAIPE 使用 PEPT 的方式与路由器使用 IP 转发表的方式类似。在为任何单播 Packet 提供加密保护之前,必须通过 PEPT 查找确定防护该目的地址的对端 HAIPE。如果 PEPT 中存在该目的地址的匹配项,该 Packet 将使用 HAIPE 流量保护机制进行保护,并通过某条 SA 发送到指定的对端 HAIPE。如果没有匹配该目的地址的 PEPT 条目,该 Packet 将被丢弃。此外,如果 PEPT 查找失败,可以启动对端发现协议,动态发现防护该未知 PT 目的网络的 HAIPE。
组播地址映射表
组播地址映射表定义了 PT 组播地址到 CT 组播地址的映射。映射可以采用单一 PT 到单一 CT 的配置,也可以采用多个 PT 到单一 CT 的配置。该表只能通过手工配置填充。无法发现 PT' CT 组播地址映射。
在为任何组播 Packet 提供加密保护之前,必须通过组播地址映射表查找确定要使用的 CT 组播地址。如果该查找失败,该组播 Packet 将被丢弃。
Firefly 安全关联(FFSA)表
对于手工安全关联,有许多安全和网络参数(即 DSCP Bypass、PHRD Configuration)无法通过 HAIPE IKE 协议协商获得。FFSA 表包含一组配置,用于帮助 IKE 创建使用这些参数的动态安全关联。
FFSA 表中的条目被映射到 Protect-FF 出向 CT 安全策略(CT SPD)。当 Packet 匹配某条出向 Protect-FF CT 策略时,相应 FFSA 表项中的信息会被提供给 HAIPE IKE。
注册传输地址表(RTAT)
RTAT 包含运行在 HAIPE 上的 GDC Client 在注册过程中使用的目的 IP 地址(组播、单播、任意播或其他)和端口号列表。该表中的每个条目都由 HAIPE 用于向单个 GDC 服务器(此时目的 IP 地址为单播地址)或一组 GDC 服务器(此时目的 IP 地址为组播地址)发送 GDC Registration 消息。该表中列出的所有地址都是 PT 目的地址。
注: 如果指定的地址位于远端飞地内,则还需要在 PEPT 中填充一条手工条目,指明 GDC 服务器位于哪个远端 HAIPE 之后,消息才能真正发出。
如果目的地址是组播地址,则组播地址映射表必须正确填充相应的 PT' CT 映射。
请求传输地址表(STAT)
STAT 包含发现 Solicitation Request(请求)消息应当发往的 IP 地址序列(组播、单播、任意播或其他)。该表中列出的地址是给定发现投递目的地的 PT 地址。此外,表中的每个条目都分配有一个 PT 目的地址范围。通过使用需要发现协议服务的 Packet 的 PT 目的 IP 地址进行 STAT 查找,可以确定 Solicitation Request 消息的目的地址、目的端口和所使用的发现协议。这使得该表可用于为多种发现协议发送请求。
注: 如果指定的地址位于远端飞地内,则需要在 PEPT 中填充一条手工条目,指明发现目的地位于哪个远端 HAIPE 之后,消息才能真正发出。
如果目的地址是组播地址,则组播地址映射表必须正确填充相应的 PT' CT 映射。
请求接收地址表(SRAT)
SRAT 包含 HAIPE 将接受发现 Solicitation Request 的 IP 地址序列(组播、单播、任意播或其他)。SRAT 中列出的地址是发现投递目的地的 PT 地址。同时,表中的每个条目都有一个目的端口和动态发现协议,接收到的 Solicitation Request 消息必须与之匹配才能被 HAIPE 本地接受。当 HAIPE 接受一条 Solicitation Request 消息时,它使用该消息中指定的目标 IP 地址进行 LEPT 查找,以确定该 HAIPE 是否保护该 IP 地址。如果该 HAIPE 确实在保护该目标 IP 地址,HAIPE 会按照 SRAT 中指定的协议构造一条 Solicitation Response 消息,告知发起查询的 HAIPE 它正在防护该未知前缀。
如果目的地址是组播地址,组播地址映射表必须包含正确的 PT 到 CT 映射。此外,还必须启用 IGMP Host Mode,以保证 HAIPE 能够收到发往该组播地址的流量。