网络效应配置文件
Cyber Effects 模型使用配置文件(profile)来指定构成攻击与补救的各项动作。配置文件是分层定义的。这使你可以灵活地控制配置文件包含哪些效应,以及这些效应在何时、何地被应用,甚至是否应用。
一个配置文件代表构成某个特定攻击或补救的全部动作。这样你只需定义一次该攻击或补救,便可在任何需要的地方使用它。
要在仿真中执行某个攻击或补救,你在每个将执行该配置文件的节点上,通过 Cyber Effects 属性指定其配置文件。除配置文件外,你还要为配置文件指定一个开始时间。
你在网络效应配置节点上,使用 Cyber Attack Profiles 和 Cyber Remedy Profiles 复合属性来定义配置文件(参见网络效应配置属性。攻击与补救配置文件的结构相似。主要区别在于它们所包含效应的意图。
图 119 展示了构成攻击与补救配置文件的各组件的层次结构。以下各节介绍这些组件。
图 119:网络配置文件的构成
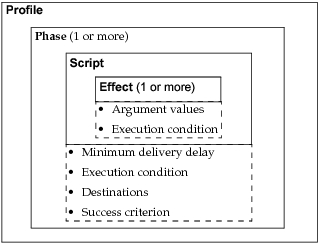
效应
效应是网络效应建模的基本动作单元。它们直接与协议、应用程序和设备交互,使其行为向好的方向改变(作为补救)或向坏的方向改变(作为攻击)。效应的支持内置于模型库中的专用网络模型中(参见网络效应对象)。内置效应可以执行如下动作:
- 感染设备
- 修改 IP 转发速率
- 向设备生成流量
你可以通过所提供的 API 将支持扩展到更多模型或添加自定义效应,如创建自定义网络效应中所述。
一个或多个效应被组合进脚本,以便投递到目标节点。
脚本
脚本指定将作为一组应用的多个效应。对每个效应,脚本指定参数值以及控制该效应是否执行的条件。脚本可以只包含一个效应,也可以使用多个效应来达成某个更大的目标(例如先感染设备,再使其生成流量)。
典型的攻击脚本可能执行这样的动作:尝试感染一组设备,并从成功感染的设备发送确认信息。补救脚本则可能扫描某些节点,并在发现感染时将其清除。
脚本除了作为配置文件的一部分外,还可以在节点上本地指定。如果你有希望在某个特定节点上运行的效应,可以在该节点上指定一个本地脚本。这种情况下,节点会自己运行该脚本,而不是把它发送给其他节点(如果脚本是配置文件的一部分,则会发送)。本地脚本的一个用途是在特定时间运行补救效应,以模拟防病毒软件。
无论在何处指定(在配置文件中还是本地),你都在网络效应配置节点上通过 Cyber Effects Script 属性定义脚本(参见网络效应配置属性)。
阶段
阶段允许你定义攻击或补救内部的事件顺序。每个阶段指定要投递的单个脚本,以及包括以下在内的信息:
- 脚本应被投递的仿真时间(以相对于配置文件开始的最小延迟给出)。如果该阶段必须等待更早的阶段完成执行,实际投递时间可能会更晚。
- 脚本到目标节点的投递是始终发生,还是取决于配置文件中更早阶段的结果
- 应接收该脚本的目的地(目标节点)
- 以哪个动作判定该阶段执行成功
通过向脚本添加这些信息,阶段使你能够为不同的攻击或补救以及不同的网络定制脚本。